Ronin 跨链桥被黑始末:6.2 亿美元与一场假招聘
Ronin 是 Axie Infinity 的侧链,承载着链游世界最大的经济体系。2022 年 3 月,攻击者没有撬开任何金库、没有利用任何代码漏洞——一封录用信附件加上一枚被遗忘的授权,就从跨链桥里转走了约 6.2 亿美元。而整整六天,无人察觉。
11 分钟 • 16 个图解步骤 • 深度史料考证与链上技术复盘
编委会史料考证与链上复盘
本篇归档基于公开密码学文献、历史白皮书与链上交易数据进行独立交叉核实,遵循学术严谨性标准。
Ronin 桥到底发生了什么?
Ronin 跨链桥守护着 Axie Infinity 侧链与以太坊之间的通道,其安全模型是:9 个验证节点、每笔提款至少 5 个签名。但 9 把钥匙中有 4 把就放在 Sky Mavis 自己的服务器上。2022 年 2 月,攻击者在 LinkedIn 上用一场持续数周的假招聘接近一位 Sky Mavis 高级工程师;他打开的「录用信」附件植入后门,攻击者由此潜入内网,偷走那 4 把验证节点私钥,再借助一枚 2021 年流量高峰期间授予、事后从未撤销的 Axie DAO 签名授权凑齐第五个签名。2022 年 3 月 23 日,两笔提款顺利出金——173,600 枚 ETH 加 2,550 万 USDC,当时约合 6.2 亿美元。系统没有任何针对大额提款的告警机制,直到六天后一位用户提取 5,000 ETH 失败,失窃才浮出水面。2022 年 4 月,FBI 与美国财政部将攻击归因于朝鲜拉撒路小组(Lazarus Group);Sky Mavis 通过 Binance 领投的 1.5 亿美元紧急基金全额赔付用户,验证节点从 9 个扩至 21 个;同年 9 月,美方查封了约 3,000 万美元被盗资产。
核心要点
- Ronin 是 Sky Mavis 为 Axie Infinity 搭建的以太坊侧链——当以太坊主网手续费对日活 270 万的链游难以为继时,跨链桥成为唯一的资金通道;提款规则为 9 个验证节点中任意 5 个签名即可。
- 9 把验证节点私钥中有 4 把直接存放在 Sky Mavis 自己的服务器上——一套标榜「没有任何单点能独自转走资金」的安全模型,实际上退化成了一家公司的内网。
- 2022 年 2 月,与朝鲜拉撒路小组关联的操作者在 LinkedIn 上对一位 Sky Mavis 工程师展开数周假招聘;他打开的录用信附件植入了被安全厂商识别为 Manuscript(Backdoor:Win32/Manuscript!mclg)的后门。
- 从被感染的电脑出发,攻击者一路横向移动,找到存放 4 把 Sky Mavis 验证节点私钥的服务器;再利用一枚流量高峰后从未撤销的 Axie DAO 签名授权,无声无息凑齐第五个签名。
- 2022 年 3 月 23 日,只数签名、不问签名人的桥合约放行了 173,600 枚 ETH 和 2,550 万 USDC,约合 6.2 亿美元;六天后一位用户提款失败,失窃才被发现。
- Sky Mavis 通过 Binance 领投的 1.5 亿美元基金全额赔付用户,验证节点从 9 个扩至 21 个并分散到更多独立运营方;美方 2022 年 9 月查封约 3,000 万美元被盗资产——而经由 Tornado Cash 与比特币混币器的资金追踪,至今仍未结束。
六天,无人察觉
这起盗窃案的结果,早在案发方式里就已写定:安安静静发生在普通的工作时间,而发现它,要等到六天之后。
- 1
一笔再普通不过的提款,取不出来
一个再普通不过的周二,一位用户尝试从 Ronin 跨链桥提取 5,000 枚以太坊。被拒绝。再试一次——还是被拒绝。联系客服后,技术团队检查了数据库,一切正常。直到有人想起来去看桥合约本身的余额:资金池,空了。
数据库看起来一切正常。资金池却是空的。 - 2
6.2 亿美元,早在 3 月 23 日就已消失
桥合约里存着 173,600 枚 ETH 和 2,550 万美元 USDC——当时约合 6.2 亿美元。两笔资产在六天前就已被提取,无人察觉。没有金库被撬,没有警报响起,也没有任何软件漏洞被利用。整场行动的起点,要追溯到几个月前的一封录用信。
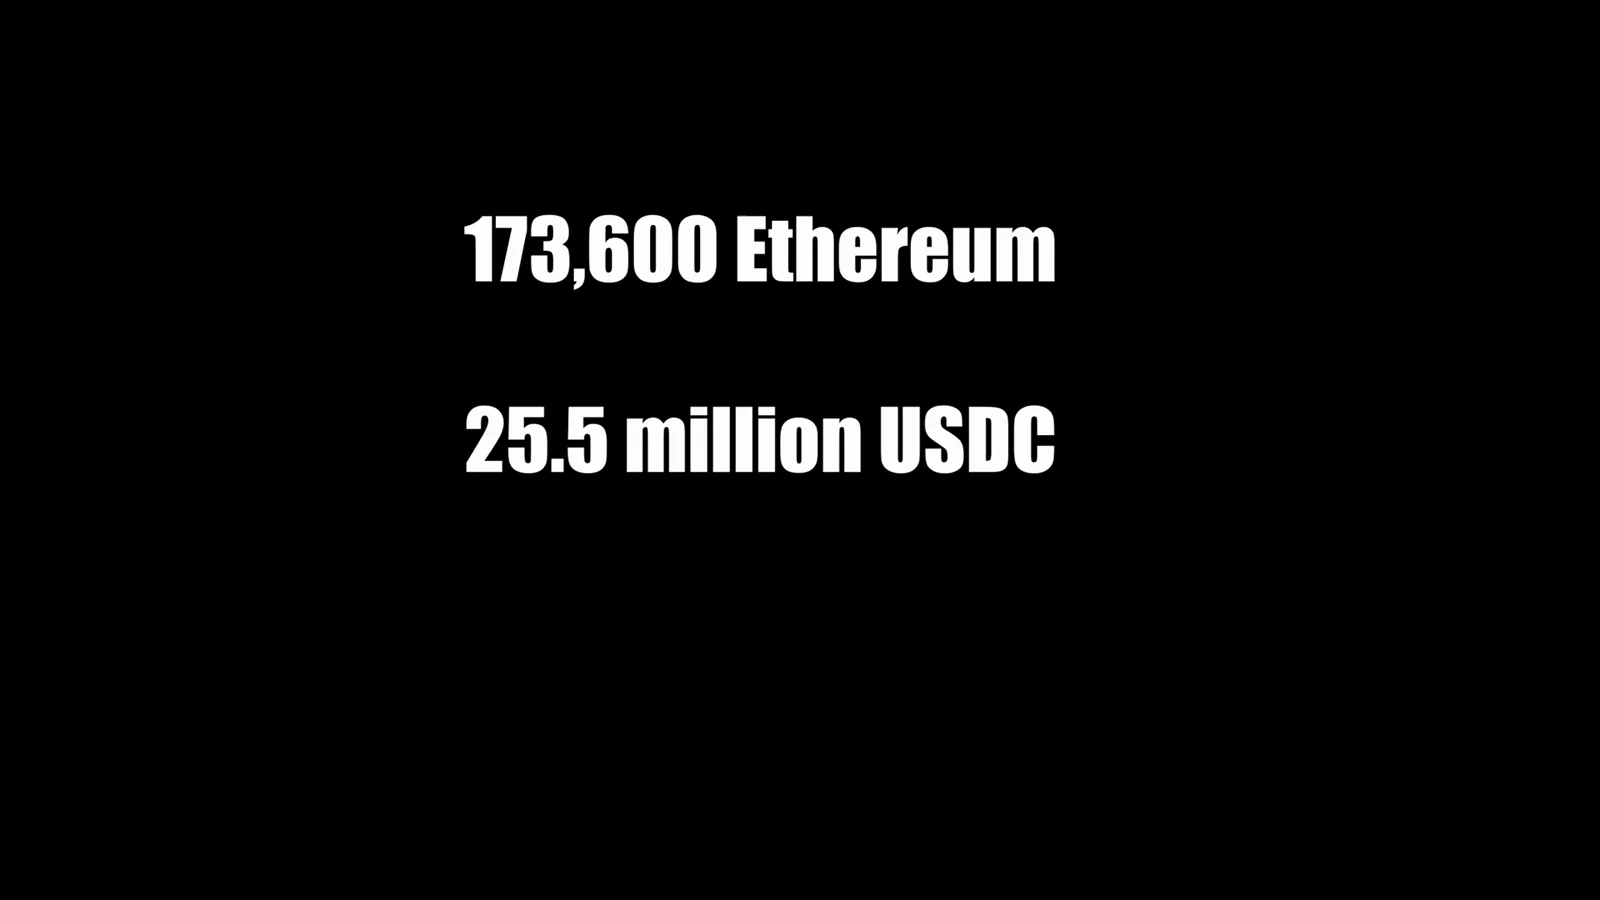
六天前就已转出。六天内无人发现。
Axie、Ronin 与九位验证节点
一个长成经济体的游戏需要更快的跑道;跑道需要守卫——而守卫身上藏着一个没人盯着的破绽。
- 3
长成一个经济体的游戏
2021 年,Axie Infinity 是「边玩边赚」模式最成功的样本:玩家养育、繁衍、对战名为 Axie 的卡通生物,赚取可兑换真实货币的代币。在菲律宾,成千上万的人以此谋生——对一些家庭来说,这是疫情期间最主要的收入来源。日活用户攀升至 270 万,而游戏里的每一次交易、每一场对战、每一次购买,都是一笔以太坊链上交易。
一个游戏,长成了价值数亿美元的保险库。 - 4
一条侧链、一座桥,与「9 选 5」
主网手续费对日赚几美元的玩家毫无意义,于是 Axie 背后的工作室 Sky Mavis 搭建了 Ronin:一条更快、更便宜的侧链,再由一座跨链桥连回以太坊。桥的规则很简单——9 个验证节点,每笔提款至少 5 个签名,确保任何单一方都无法独自转走资金。但 9 个节点里有 4 个跑在 Sky Mavis 自己的服务器上;更关键的是,几个月前为应对流量高峰,Axie DAO 曾授予 Sky Mavis 一项临时签名授权。高峰过去了,合作结束了——授权,却从未撤销。
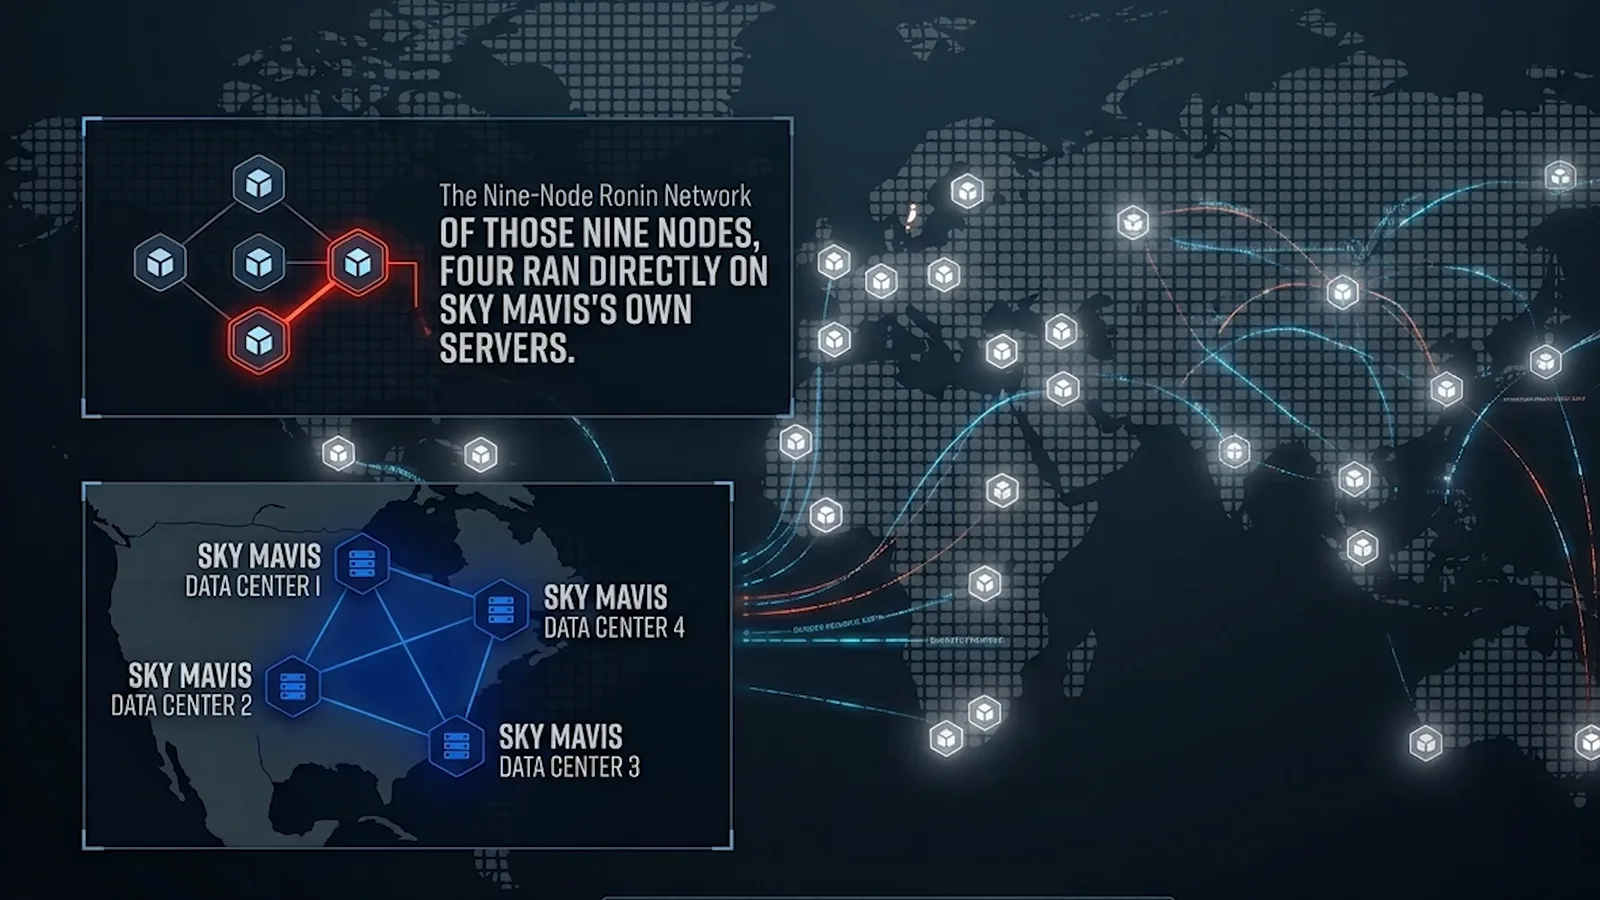
九个验证节点、五个签名——而四把钥匙在同一层机房。
一场假的招聘
拉撒路小组盯上的不是代码里的漏洞,而是一个人——并且极有耐心。
- 5
2022 年 2 月:LinkedIn 上的「猎头」
调查机构将拉撒路小组归因于朝鲜军事情报体系,其金融盗窃部门与史上多起最大规模网络盗窃有关——从孟加拉国银行劫案到全球各地的交易所失窃。他们的行动以耐心著称:有案件显示,攻击者在目标网络里潜伏近一年才动手。2022 年 2 月,Sky Mavis 的一位高级工程师收到 LinkedIn 消息,发信人自称是某大型科技公司的猎头。聊职业机会、聊在招职位——不发文件、不发链接。调查者后来发现,同样的手法已在多个目标身上运行了数月。
整场行动的扉页,写着一个日期:2022 年 2 月。 - 6
下饵之前的功课
在选定目标之前,先做研究。LinkedIn 与 GitHub 上的公开痕迹告诉攻击者:谁掌握智能合约签名权限、谁的职业抱负可以被利用、谁的线上状态透露出「愿意看看新机会」。几周过去,面试一场场安排,技术问题轮番上阵,薪资预期来回拉锯——整套流程与真实的招聘别无二致。
鱼钩抛出之前,是数周的功课。 - 7
录用信到了
最后是一份难以拒绝的录用通知:远超市场水平的薪资,丰厚的福利。几周的感情投入之后,很少有人愿意相信屏幕对面的人心怀鬼胎。正式的录用信落进了工程师的收件箱——他点开了它。
它看上去就是一封普普通通的录用信。 - 8
一个叫 Manuscript 的后门
文档渲染起来和普通信件毫无区别,似乎什么都没发生。而暗地里,一个被安全工具识别为 Manuscript(Backdoor:Win32/Manuscript!mclg)的后门把自己写进了系统启动项,建立持久化驻留。攻击者,就此进入了 Sky Mavis 的公司内网。
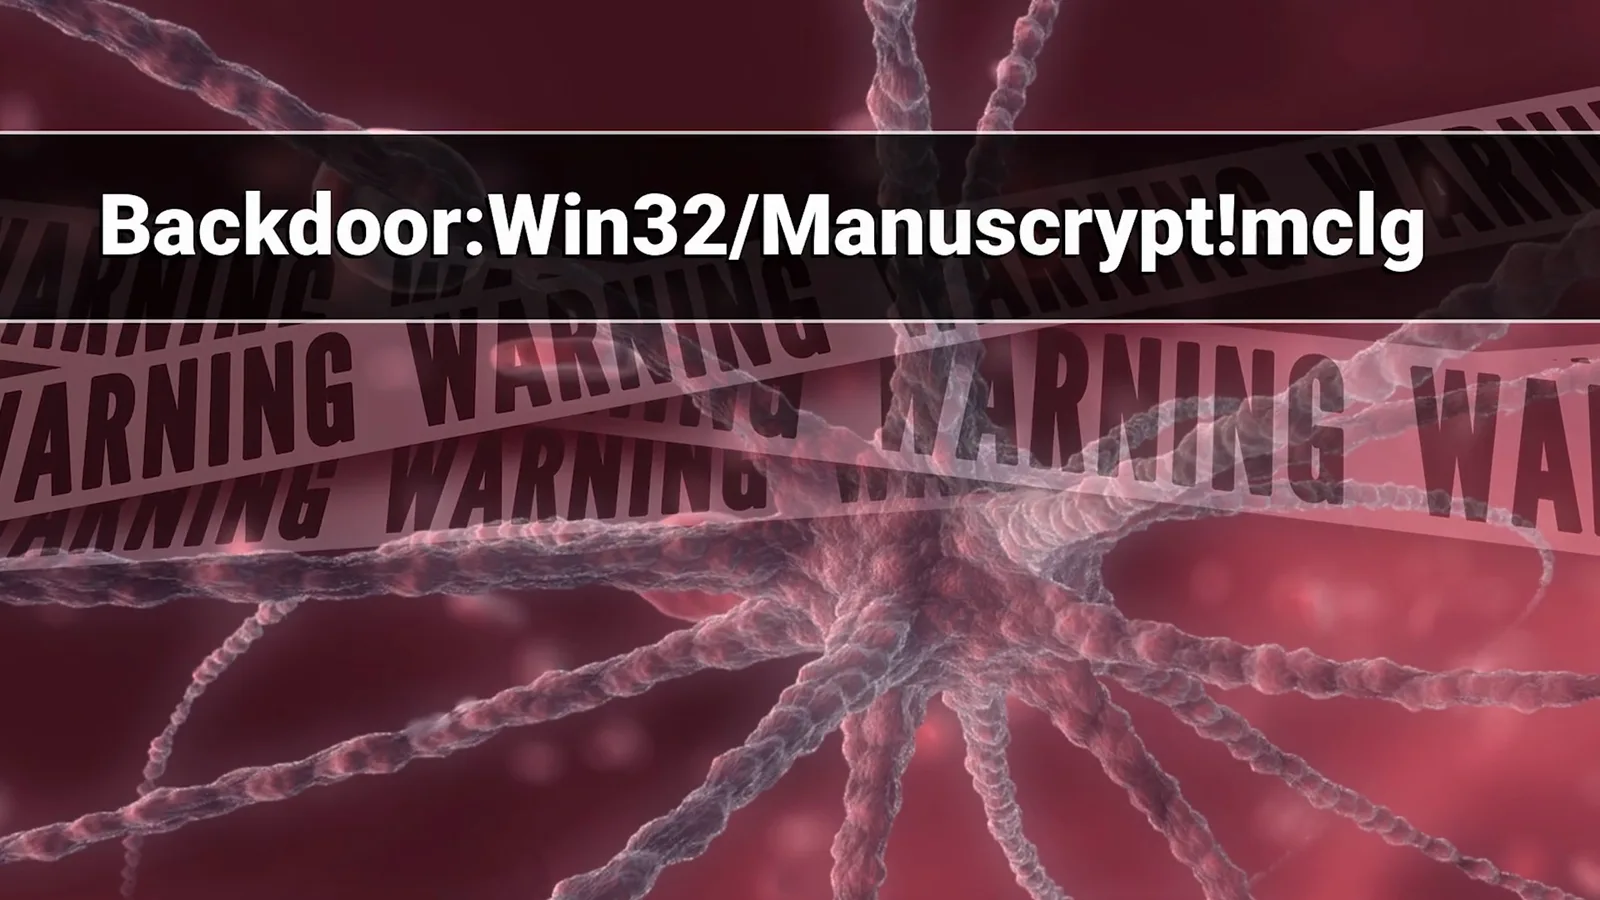
这个附件,对所有请求都回答「是」。
凑齐第五个签名
四把钥匙是入侵;第五把,只是一条没人记得撤销的权限。
- 9
搜寻验证节点私钥
以被感染的电脑为跳板,横向移动在公司内网里展开。入侵者翻找密码库、开发文档与服务器凭证——直到找到此行的目标:存放 Sky Mavis 所控 4 个验证节点私钥的服务器。五把必需的签名钥匙,四把已经到手。还差一把。
五把钥匙里的四把,从未离开过 Sky Mavis 的机架。 - 10
第五个签名,零警报
那枚被遗忘的授权在这里登场。Sky Mavis 基础设施内,一个仍在运行 Axie DAO 临时签名权限的节点从未被撤销——2021 年流量高峰结束后它就一直挂在那里。攻击者借它拿到了第五个签名,全程没有触发任何警报。对 Ronin 桥合约而言,这笔请求没有任何异常:合约从不问签名的是谁,只数签名的数量。
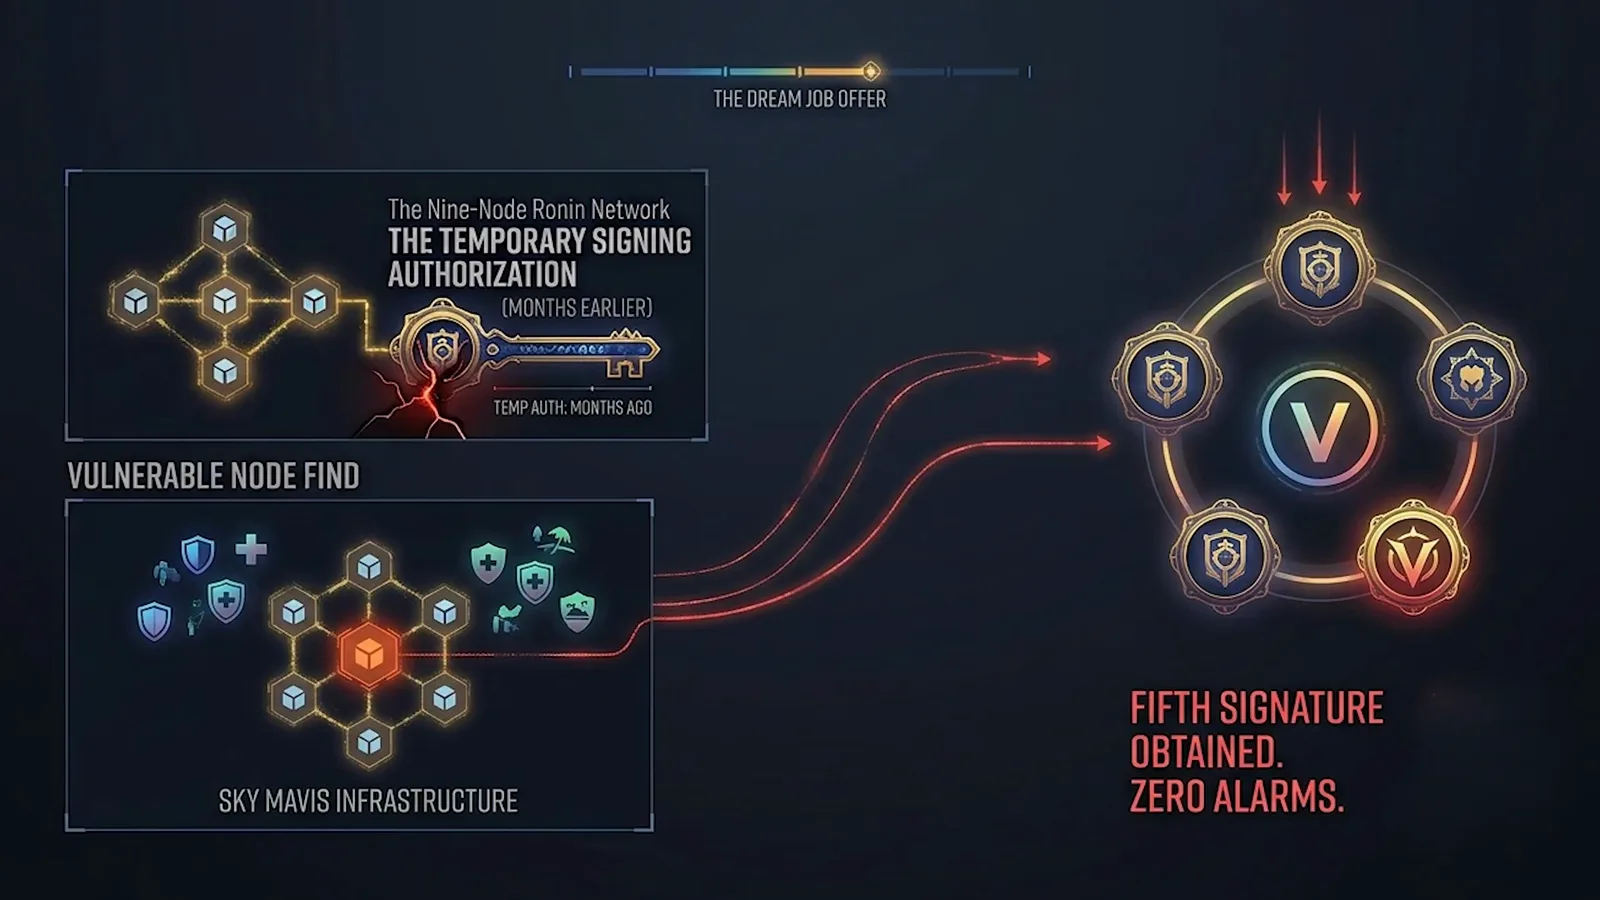
合约只数签名。它从不问,签名的是谁。 - 11
3 月 23 日:两笔交易
五签名集齐,桥做了一件它被设计出来做的事——放款。第一笔提款转出 173,600 枚 ETH,第二笔转出 2,550 万 USDC,双双落入攻击者控制的同一个钱包。Sky Mavis 的监控系统没有任何反应:这里甚至不存在一套能对「桥级别」大额提款提出疑问的机制。攻击者立刻在去中心化交易所把 USDC 换成 ETH,然后等了六天。六天里,任何地方都没有响起警报。
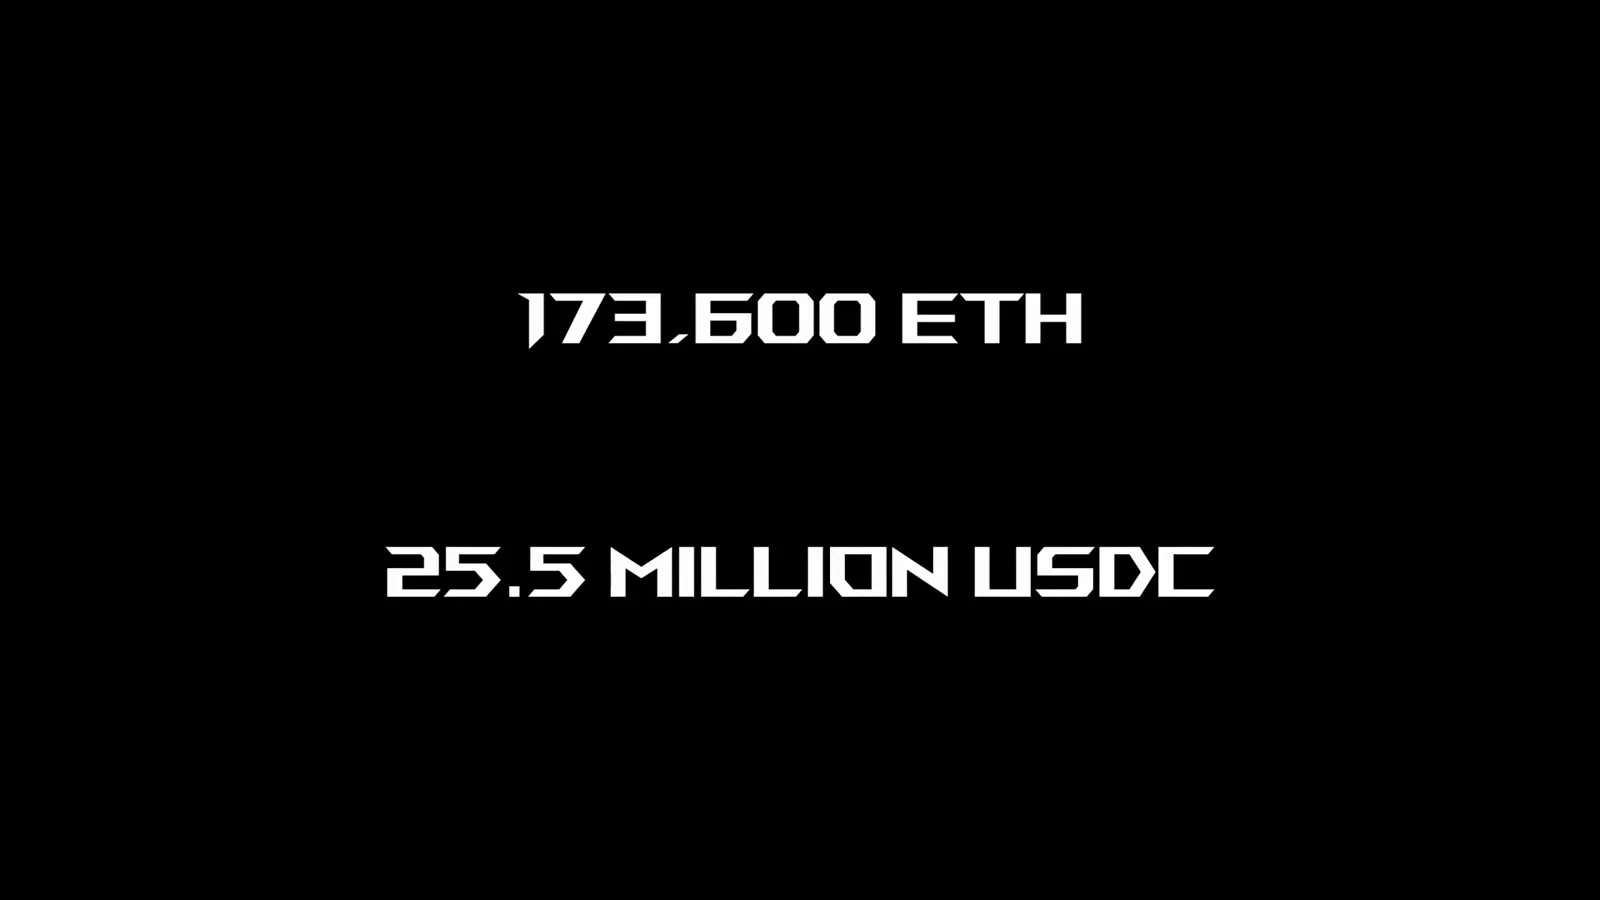
两笔交易。一个钱包。6.2 亿美元。
归因、追回与重建
赃款在混币器和公链之间碎成千条支流;行业也一样——朝着跨链桥、权限与告警的新规则四散而去。
- 12
2022 年 4 月:官方归因
2022 年 4 月,FBI 与美国财政部正式将攻击归因于拉撒路小组,攻击者钱包被列入制裁名单。但那时赃款早已开始流动:拆分成数千笔小额交易,经过混币器 Tornado Cash,再转移至比特币网络用另一套服务重新混合。2022 年 8 月美国制裁 Tornado Cash 本身后,攻击者再度变招——在不同公链之间反复跳跃,让资金链路每跳一次就更长一截、更难追踪一分。
2022 年 4 月:归因,给这起盗窃插上了旗帜。 - 13
在链上追着钱跑
混币器承诺切断发送方与接收方之间的链路——但要搬运这么大体量的资金,痕迹依然躲不开。区块链分析师跨链、跨交易所持续追踪资金流向,并且拿到了结果:2022 年 9 月,美国当局查封了与本案关联的超过 3,000 万美元被盗资产,Chainalysis 的链路分析是支撑行动的一环。这只是总量的零头——Ronin 的大部分赃款至今未被追回——但它证明:这个量级的洗钱是一场竞速,而不是万无一失的保证。
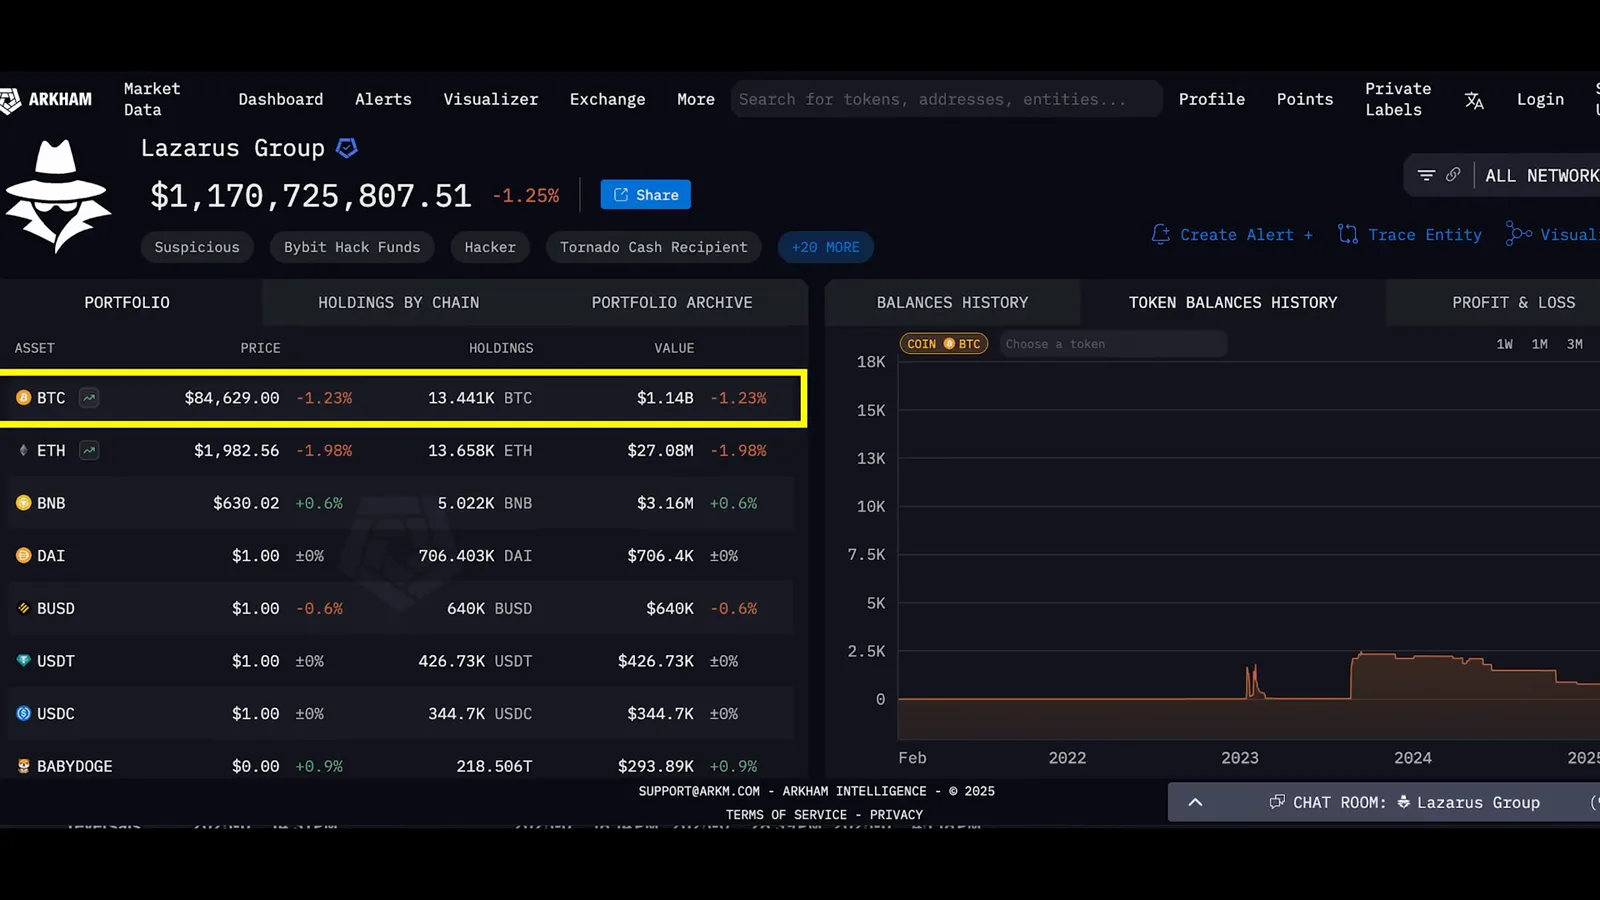
链路碎成数千跳,分析师照样追了下去。 - 14
让玩家拿回本金
对 Sky Mavis 来说,眼前的考验是用户。公司完成了由 Binance 领投的 1.5 亿美元紧急融资,Animoca Brands、a16z crypto、Paradigm、Accel 与 Dialectic 参投,再加上自有资金投入。本次安全事件造成的用户损失获得全额赔付,跨链桥也在新的护栏之下重新开放。Axie 经济挺过了 DeFi 史上最大盗窃——至少在账面上。
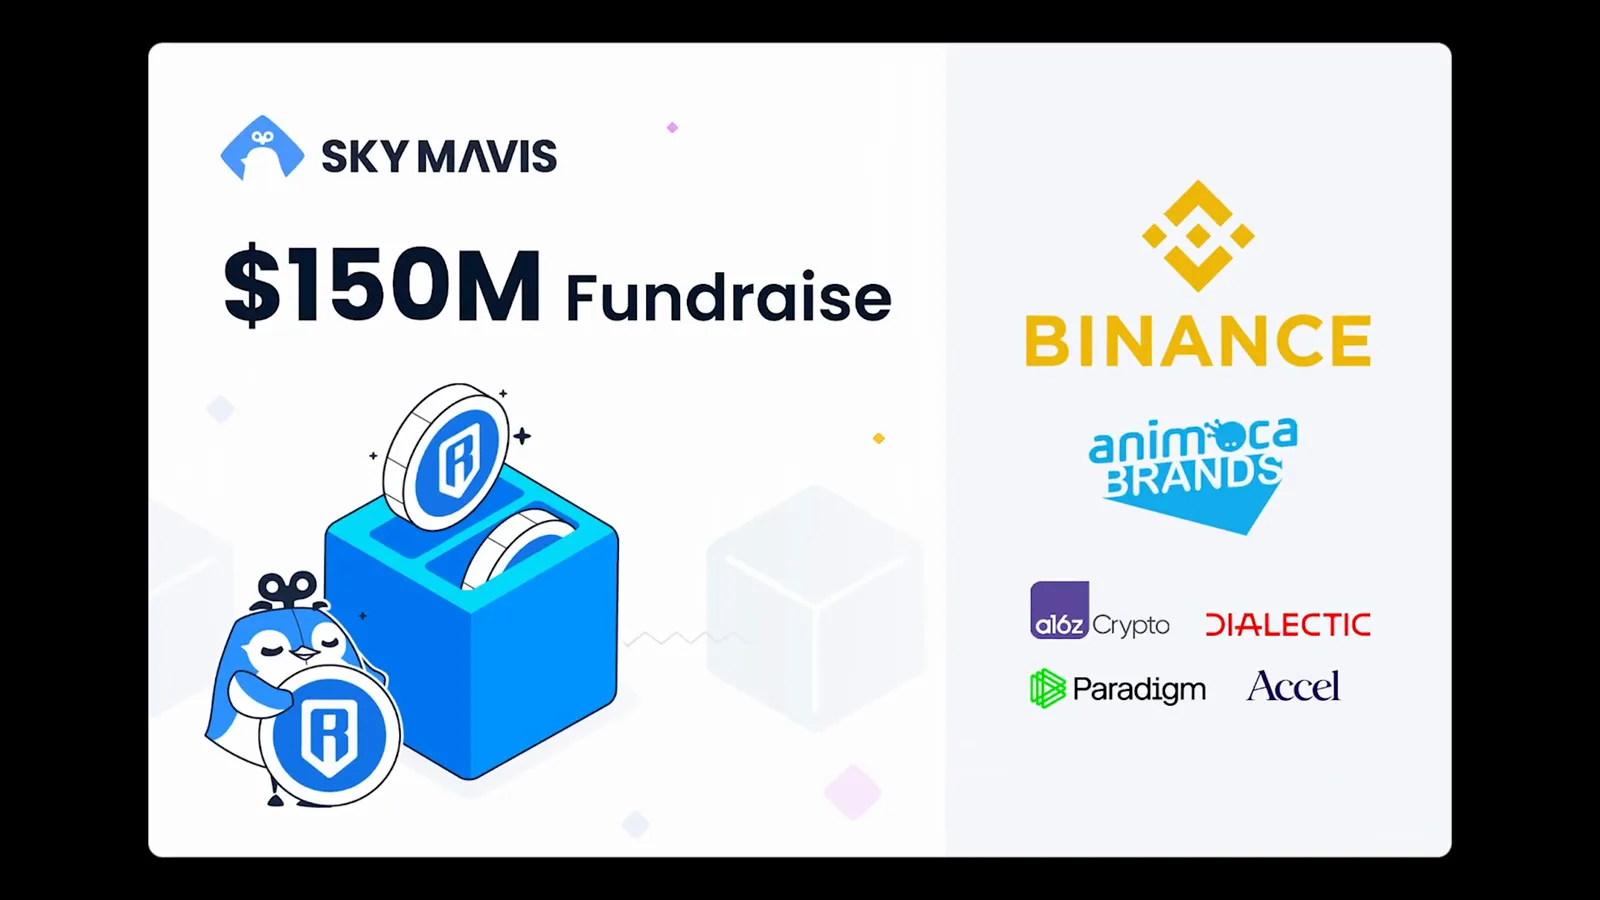
让玩家拿回本金的那笔自救基金。 - 15
九个验证节点,变成二十一个
结构性的修复改变了未来攻击的算术。Ronin 将验证节点从 9 个扩至 21 个,分散到更多独立运营方手中,任何一家公司的内网都不可能再独自凑齐法定签名数。几年之后,网络走得更远:迁移到一套全新架构,专门把安全性与这类单点故障隔离开——当四把钥匙躺在同一个机架上时,「21 选 5」和「9 选 5」是完全不同的两道题。
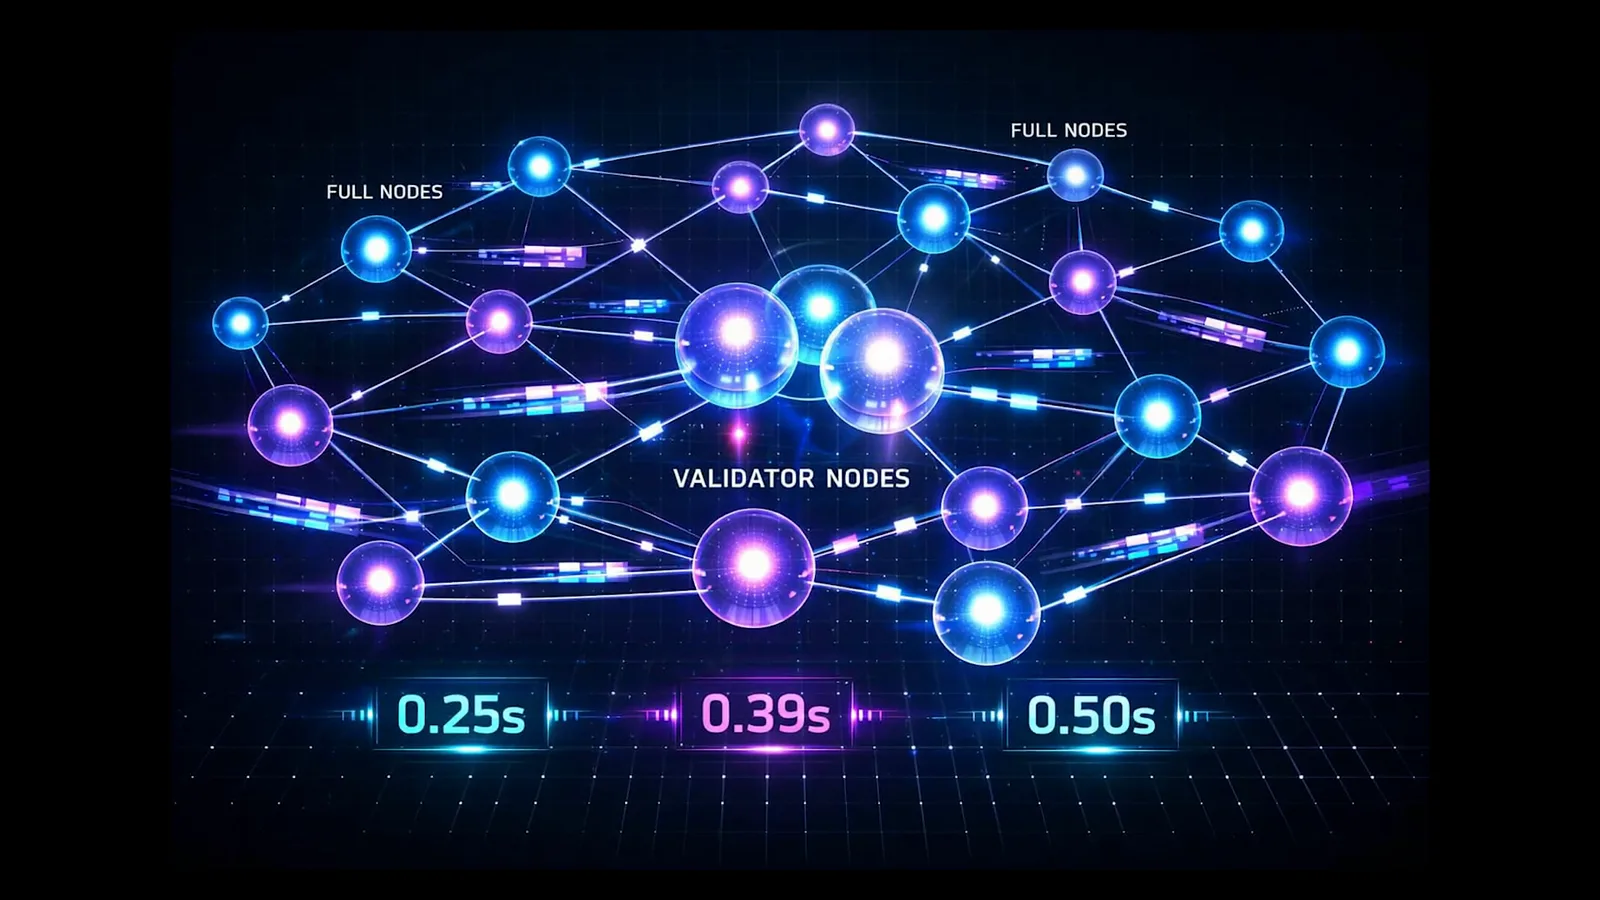
更多验证节点,更少的单点故障。 - 16
教训:是流程,不只是代码
Ronin 桥失窃案成了加密史上最昂贵的教训之一,而它的内核与技术无关。一枚到期不撤销的权限,几个月后可能成为掏空整个金库的入口;一个只数签名、不问签名人,对大额提款没有任何阈值的系统,会在它一生中最糟糕的那天安静放行。再强的密码学,也防不住一封看起来无懈可击的录用信——所以无论对公司还是个人,打开来路不明的文件前先停一下、换一条渠道核实对方身份,至今仍是最有效的防御之一。
最强的防御,依然是停下来核实。
常见问题
Ronin 桥被盗了多少钱?
Ronin 桥是谁黑的?
攻击者是怎么凑齐全部五个验证签名的?
Axie Infinity 玩家的钱拿回来了吗?
那枚「被遗忘的 Axie DAO 授权」是什么?
Ronin 事件如何改变了跨链桥的安全设计?
继续读这段历史
Bitfinex 被盗案:119,756 枚 BTC 与漫长的追凶
加密史上另一起纪录级盗窃——以及一场历时多年、最终追到赃款的链上追踪。
BTC-e 兴衰史:替黑客洗钱的交易所
偷来的币都去了哪:那个给所有人、包括拉撒路小组洗钱的灰色平台。
门头沟(Mt. Gox)崩盘全时间线
加密史上第一次交易所级黑天鹅:85 万枚 BTC 失踪、十年等待,与终于到来的偿付。
史上最大加密货币骗局盘点
Ronin 身处十年级巨额损失名录之中——OneCoin、BitConnect、FTX,以及它们共享的剧本。
以太坊合并(The Merge)详解
另一次改写以太坊基础设施的大事件——全球性网络如何在飞行途中更换引擎。
密码朋克运动
「Don't trust, verify」——本可以拦下那封带毒附件的习惯,源头在这里。
全部图文攻略
从创世区块到世纪大盗,整个系列放在同一个书架上。
参考资料
延伸多媒体文献参考
本专题时序与历史图示交叉参考了 Openn 出品的文献视频 “The Fake Job Interview That Stole $620 Million | Ronin Bridge Hack”,谨向原研究记录者致谢。
本图解指南仅供区块链技术史学术研讨与公众科普使用,不构成任何财务、证券、投资或法律建议。文中所载历史价格、黑客事件与安全漏洞分析均属于公开历史记录。加密货币市场具有极高风险,请审慎研判。